
企業のネットワークでは、ヤマハのRTXシリーズをインターネット接続や拠点間VPNに利用しているケースが多くあります。
セキュリティ対策を強化するためにUTMの導入を検討していても、「現在のルーターを交換する必要があるのか」「拠点間VPNの設定を変更しなければならないのか」といった不安から、導入をためらう企業もあるのではないでしょうか。
結論から言えば、ヤマハRTXを交換せずにWatchGuard Fireboxを追加することは可能です。
ただし、UTMの設置位置やネットワーク構成によって、保護できる通信や利用できる機能が異なります。
今回は、既存のネットワーク環境を活かしてWatchGuard UTMを導入する方法と、設計時の注意点を解説します。
ヤマハRTXを残したままUTMを導入できる?
ヤマハRTXシリーズは、インターネット接続だけでなく、拠点間VPNやリモートアクセスVPN、ルーティング、NATなど、企業ネットワークのさまざまな機能を担っています。
こうした環境でルーターを入れ替える場合、接続設定やVPN構成、ポート開放などを新しい機器へ移行する必要があります。
一方、WatchGuard Fireboxには、既存のルーターを残して設置できるブリッジモードが用意されています。
ブリッジモードでは、RTXが引き続きインターネット接続やVPNを担当し、Fireboxが通過する通信に対してセキュリティポリシーを適用する構成を取れます。
この方法なら、既存のネットワーク設定を活かしながらセキュリティ対策を追加できる可能性があります。
ただし、導入時にはFireboxの管理設定、通信許可ポリシー、既存機器との接続確認が必要です。
ヤマハRTXとWatchGuardを併用する構成例
既存RTXのLAN側にFireboxを設置する
比較的導入しやすいのが、既存RTXと社内ネットワークの間にFireboxを設置する方法です。
構成例
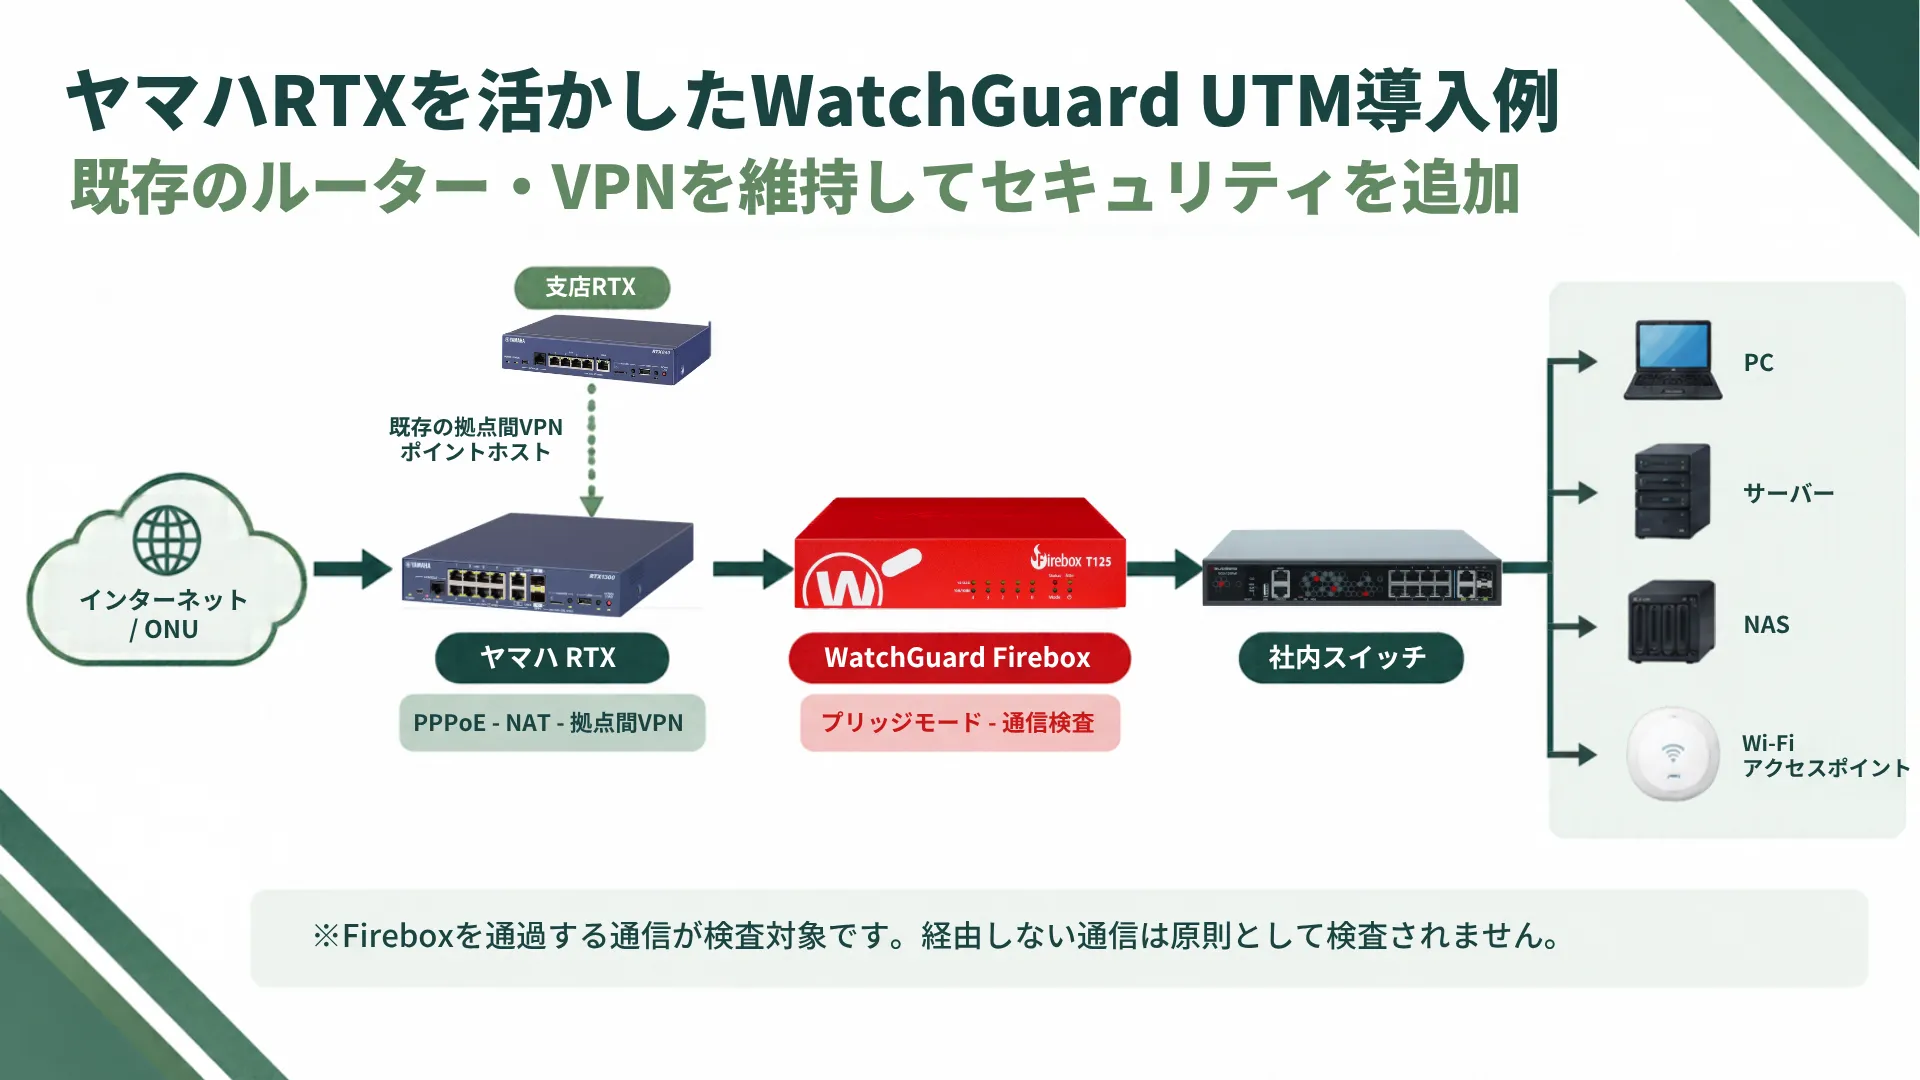
この構成では、RTXが従来どおりインターネット接続とルーティングを担当します。
FireboxはRTXと社内機器の間を通過する通信を検査し、設定されたセキュリティ機能やポリシーに応じて、不正な通信の検知・制御を行います。
社内PCのIPアドレスやデフォルトゲートウェイを変更せずに導入できるケースもあり、既存環境への影響を抑えやすい構成です。
Fireboxを通過しない通信には注意が必要
重要なのは、Fireboxが検査できるのは、原則としてFireboxを通過する通信であるという点です。
例えば、RTXの別のLANポートに直接接続された機器や、Fireboxを経由しない別セグメントの通信については、想定したセキュリティ検査が行われない場合があります。
また、同じ社内スイッチ内で完結する通信も、Fireboxを経由しなければ検査対象になりません。
そのため、既存の配線やVLAN構成、社内ネットワークの通信経路を確認することが重要です。
拠点間VPNを利用していても導入できる?
RTXのVPN設定を維持できる場合がある
複数拠点をヤマハRTXのIPsec VPNで接続している場合でも、RTXをVPNの終端装置として残すことで、既存のVPN設定を活かせる可能性があります。
例えば、本社のRTXと支店のRTXで拠点間VPNを構築している場合、本社RTXのLAN側にFireboxを追加する構成が考えられます。
本社RTXで復号された拠点間通信がFireboxを経由して社内ネットワークへ流れる構成であれば、その通信にもFireboxのセキュリティポリシーを適用できます。
ただし、本社にFireboxを1台設置するだけで、支店のすべてのインターネット通信まで保護できるわけではありません。
支店から直接インターネットへ接続する通信は、本社のFireboxを通過しないためです。
各拠点のセキュリティ対策を重視する場合は、拠点ごとにUTMを設置する方法も検討する必要があります。
なお、Fireboxをブリッジモードで利用する場合、Firebox自身をVPNの終端装置として使用することはできません。
ひかり電話や業務システムへの影響も確認
RTXを利用している環境では、ひかり電話やクラウドPBX、防犯カメラ、リモートアクセスなどが同じネットワーク上で動作していることがあります。
UTM導入時には、これらの通信がFireboxを通過するか、必要な通信がセキュリティポリシーによって遮断されないかを確認する必要があります。
特に音声通話では、通信速度だけでなく、遅延やジッター(通信遅延のばらつき)、パケットロスも品質に影響します。
また、IPv6を利用している場合は、機器が対応していることだけでなく、使用中のFirewareのバージョン、既存の接続方式、通過させる通信の仕様を踏まえて設計する必要があります。
ブリッジモードとルーターモード、どちらがよい?
WatchGuard Fireboxは、ブリッジモード以外にも、ルーターとして動作する構成を選択できます。
どちらが適しているかは、既存ネットワークの利用状況によって異なります。
| 比較項目 | ブリッジモード | ルーターモード |
|---|---|---|
| 既存RTX | 原則として継続利用 | 置き換え・併用を検討 |
| インターネット接続 | RTXが担当 | Fireboxが担当する構成が可能 |
| 既存VPN | RTX側で維持しやすい | VPN構成の見直しが必要になる場合あり |
| 導入時の変更 | 比較的抑えやすい | 設定移行が増える場合あり |
| Fireboxの機能 | 一部制限あり | より幅広い構成が可能 |
ブリッジモードは、既存環境への変更を抑えたい場合に適しています。
一方、ネットワーク機器を整理し、FireboxにルーティングやVPNなどの機能を集約したい場合は、ルーターモードも選択肢になります。
Fireboxのブリッジモードでは、NAT、PPPoE、DHCPサーバー、VPN終端など、一部の機能が利用できません。
また、VLANを通過させることと、Firebox自身でVLANインターフェイスを構成することは別なので、ネットワーク設計上の違いを理解しておく必要があります。
詳しくは、当社の関連記事「UTMの設置モード選択のポイント」でも解説しています。
UTMを後付けする前に確認したいこと
UTMを導入する前には、次のような項目を確認しておくことが重要です。
- 現在のルーターの型番、設定内容、インターネット接続方式
- 拠点間VPN・リモートアクセスVPNの利用状況
- 社内LANのIPアドレス体系、VLAN、接続機器の配置
- ひかり電話・クラウドPBX・防犯カメラなどの利用状況
- インターネット回線速度と、UTM導入後に必要な処理性能
- 障害発生時の切り戻し方法と、機器の管理・保守体制
特に、ネットワーク図やルーターの設定情報が残っていない環境では、事前調査が重要です。
構成を十分に把握せずUTMを追加すると、一部の通信だけが保護対象から外れたり、業務システムの通信に影響が出たりする可能性があります。
UTMは設置するだけでなく、既存ネットワークに合わせて適切に設定することが重要です。
ヤマハRTXを活かしたUTM導入はDataDefenseへ
DataDefenseでは、WatchGuard Fireboxを利用した中小企業向けUTMサービスを提供しています。
既存のヤマハRTXやネットワーク構成を確認したうえで、最適な機種選定から設置・初期設定・運用保守まで、自社エンジニアが一貫して対応します。
拠点間VPNや既存ルーターの設定をできるだけ維持したい場合も、現状の通信経路や業務への影響を踏まえた構成をご提案します。
また、初期投資を抑えられるUTMサブスクリプションプランもご用意しています。
「既存のRTXを交換せずにUTMを導入したい」「拠点間VPNを残したままセキュリティを強化したい」といったご相談も、お気軽にお問い合わせください。
